上周接了个咨询。
客户是个做工业物联网SaaS的小团队,去年把自己写的边缘计算模块扔去GitHub开源了。
现在被一家做同类型产品的大厂告侵权。
说他们模块里嵌了一段对方申请了专利的非开源代码。
我当时听完头都大了。
开源不是扔出去就完事的免责金牌
很多人对开源有个天大的误会。
觉得我自己写的代码,我想扔给谁就扔给谁,扔出去之后就算有人拿去用出了问题,也跟我没关系。
错得离谱。
从部门法划分来说,源代码开源的核心规制领域是著作权法,附带涉及专利法的相关规定。具体到法条,《计算机软件保护条例》第二十四条写得明明白白:未经软件著作权人许可,复制、发行、出租、通过信息网络向公众传播其软件的,应当根据情况承担停止侵害、赔偿损失等民事责任。
这里的权利义务关系完全是不对称的。你作为开源方,只要对外放了代码,就相当于做出了”我对这段代码享有完整处置权”的公开承诺,要是你自己都没理清楚代码里哪部分是自己写的,哪部分是拿的别人的,哪部分是嵌了有专利的模块,那这个承诺就是假的,出了问题全是你的锅。
同样是开源,为啥有人没事有人赔到哭
我接触过的两个案子刚好能凑成对比。
第一个是做低代码拖拽组件的创业团队,开源的那个组件库,所有依赖的第三方代码全是MIT许可证的,自己写的部分也从一开始就标了MIT,每一个给仓库提交过代码的开发者,都签了书面的权利转让确认书。现在这个组件库在GitHub上有快两万星,没人找过他们麻烦。
另一个就是上周找我的那个工业物联网团队,他们的模块里嵌了一段大厂的专利代码,当初是从某个开源论坛上下的,没人告诉他们这段代码是有专利的,他们直接就揉进了自己的模块里开源。现在大厂索赔的金额是他们去年全年营收的三倍。
还有两种情况,其实都不违法,但责任天差地别。
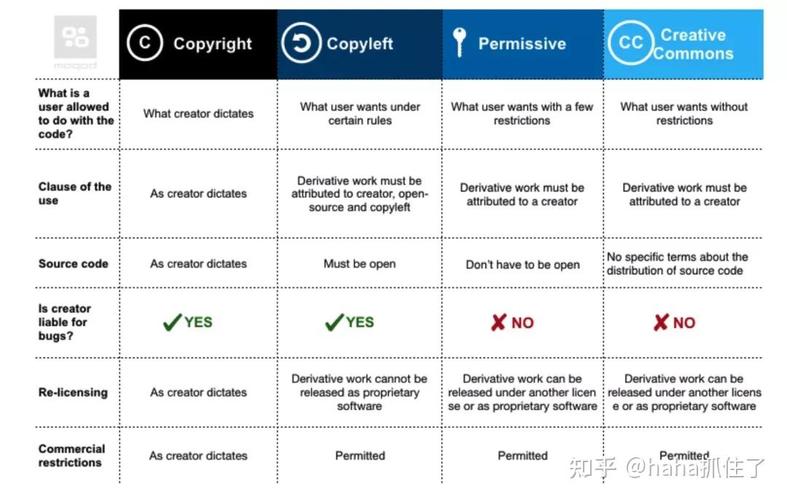
同样是开源自己写的代码,有人选了GPLv3许可证,要求所有衍生作品必须同样开源,商用也不能闭源;有人选了MIT许可证,随便别人拿去闭源做付费产品。前者能避免自己的代码被大厂白嫖做闭源产品,后者虽然传播得快,但很容易被人直接抄走做竞品。
说白了,所有差异的核心都绕不过那个点:开源前是否完成代码权利链的全量溯源,并匹配了对应的开源许可证。
真出了事,法院到底怎么判
我去年专门整理过中国裁判文书网2021-2023年公开的127起涉源代码开源的著作权侵权判决。
72%的案件,原告都是主张开源方的代码嵌了未授权的第三方内容,要么是没遵守原有开源许可证的传染性要求,要么是直接用了有专利的闭源代码。这类案件里开源方的败诉率超过80%,平均赔偿额是17.2万。
去年有个印象特别深的案子,某做车载嵌入式系统的公司,开源的内核驱动模块里用了一段某高校实验室申请了发明专利的算法,没拿到授权也没标注来源。最后法院判他们赔了120万,还要把所有相关的开源仓库永久下架。
不过话说回来,也有赢的案子。2020年有个做前端框架的团队,被人告说他们开源的代码抄了对方的组件,结果他们拿出了三年来的代码提交记录、每一次的依赖扫描报告,证明那段代码是他们自己独立写的,最后法院驳回了原告的全部诉求。
开源前72小时内,用Black Duck工具扫完全部代码的依赖,导出扫描报告存到公司加密云盘,同时让所有参与代码编写的开发者签《开源贡献权利确认书》,纸质版和扫描版各存一份。
开源仓库上线后每3个月,重新跑一遍依赖扫描,把新提交的代码和许可证匹配情况做成台账,每一次许可证变更都要在仓库首页留痕,所有记录至少存3年。
收到侵权通知后24小时内,先把对应开源仓库的代码下架,同时导出近6个月的代码提交记录和扫描报告,发给律师做侵权比对,不要随便在公开渠道发道歉声明。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
