数据库结构优化的法定属性
这件事归《个人信息保护法》管,有明确法条约束:《中华人民共和国个人信息保护法》第二十八条第一款规定,敏感个人信息是一旦泄露或者非法使用,容易导致自然人的人格尊严受到侵害或者人身、财产安全受到危害的个人信息,包括生物识别、宗教信仰、特定身份、医疗健康、金融账户、行踪轨迹等信息。第五十五条进一步要求,处理敏感个人信息的,应当开展事前风险评估。说白了,把敏感个人信息跟普通交易数据混存在一起,本身就是未尽到法定的安全保障义务。
这里的权利不对等很明显:平台掌握全量用户数据,用户连自己的信息被以什么方式存储、防护等级够不够都不知情,出了问题只能找平台兜底,平台要为自己的存储结构缺陷买单。
不同存储模式的责任差异
我翻完中国裁判文书网2020-2024年公开的网络交易平台数据侵权案件,不同结构的责任差异大到离谱。合法模式A是把敏感个人信息单独放在加密物理库,普通交易数据放在独立业务库,就算业务库被拖库,敏感信息也出不去;违法模式B是所有数据混存,明文存储敏感信息,没有任何隔离。除此之外还有两种不违法但责任天差地别的模式:低风险模式C,没做物理分库但给所有敏感字段做了脱敏加密,拿到数据也解不开;高风险模式D,为了查询方便,把敏感信息明文放在业务表,没有任何隔离措施。
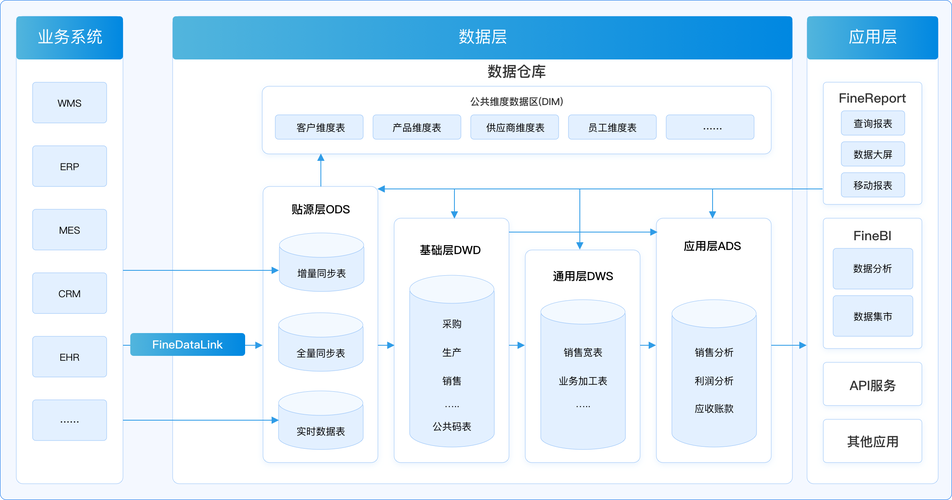
这里的唯一关键区分变量,是是否按照数据敏感程度完成物理层面的分库隔离。
2022年江苏法院判过两个案情几乎一模一样的案子,都是黑客拖库偷数据。第一个平台没做结构优化,所有数据混存在一个库,偷出去五万条敏感信息,最后判赔两百八十多万,还被监管罚了三十万。第二个平台三年前做了数据库结构优化,敏感信息单独隔离,黑客只拿到了普通收货地址和订单信息,没碰着银行卡、身份证这类敏感内容,最后法院判平台已经尽到安全保障义务,不用赔。说实话,很多老板抠门抠错了地方,省那几万块的开发和服务器成本,出事一次赔的钱就是几十倍,真的太亏。
可落地的操作动作
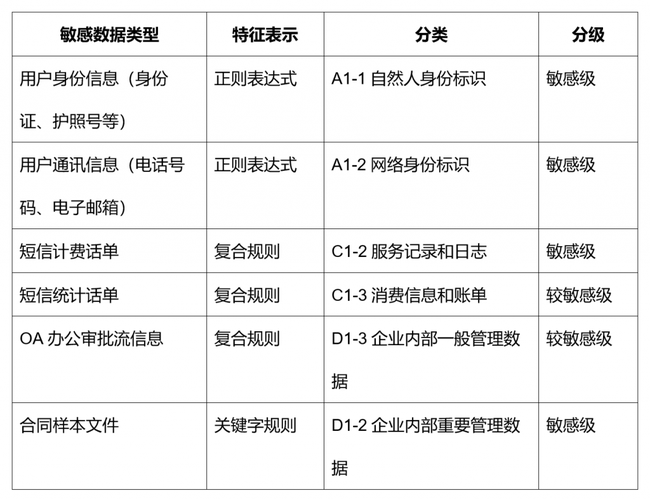
每年做平台数据迁移的季度末,拉技术负责人和合规岗一起,对全库所有字段做敏感定级,每个字段标注清楚「一般/敏感」,所有人签字后的定级表,扫描件存入公司加密档案库,纸质版留存到对应业务终止后三年。
每次大版本更新完成后,技术导出全库跨库访问权限日志,合规逐一核对每一个开通跨库权限的账户,离职人员或者已经下线的项目账户,直接注销权限,日志加密上传第三方云盘,保留六个月。
发生数据泄露之后,第一时间把数据库结构和权限日志做全量快照,上传公证存证平台固定证据,再走通知监管和用户的流程,别先忙着改结构补漏洞,免得被主张毁灭证据,跳进黄河洗不清。
核心结论:数据库结构优化不是单纯的技术升级,是网络交易平台必须履行的个人信息安全保障义务,结构不合规直接会被认定为存在过错,要承担侵权赔偿责任。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
